Introduction
En 2026, la menace numérique ne pardonne ni la taille ni le secteur. Les petites entreprises restent des cibles privilégiées, car elles disposent souvent de défenses incomplètes et de ressources limitées.
Ce guide propose un cadre pragmatique : quels logiciels prioriser, qui en porte la responsabilité et comment organiser une défense efficace sans en faire un coût insoutenable.
Acteurs et rôles
Propriétaire-dirigeant. Il fixe le budget et la tolérance au risque. Son rôle : voir la sécurité comme un investissement, pas seulement une dépense.
Responsable informatique ou MSSP. Il installe, configure et maintient les outils. La qualité de l’intervention conditionne l’efficacité des solutions.
Collaborateurs. Souvent le maillon faible (phishing, erreurs de configuration). Leur formation et l’ergonomie des outils déterminent l’efficacité globale.
Prestataires externes et intégrateurs. Ils apportent expertise et montée en charge. Un mauvais choix peut introduire des risques et un verrouillage technologique.
Logiciels essentiels
Gestion des identités et des accès (IAM) et MFA. Le mot de passe seul n’a plus sa place. Une IAM légère avec MFA réduit fortement les prises de compte.
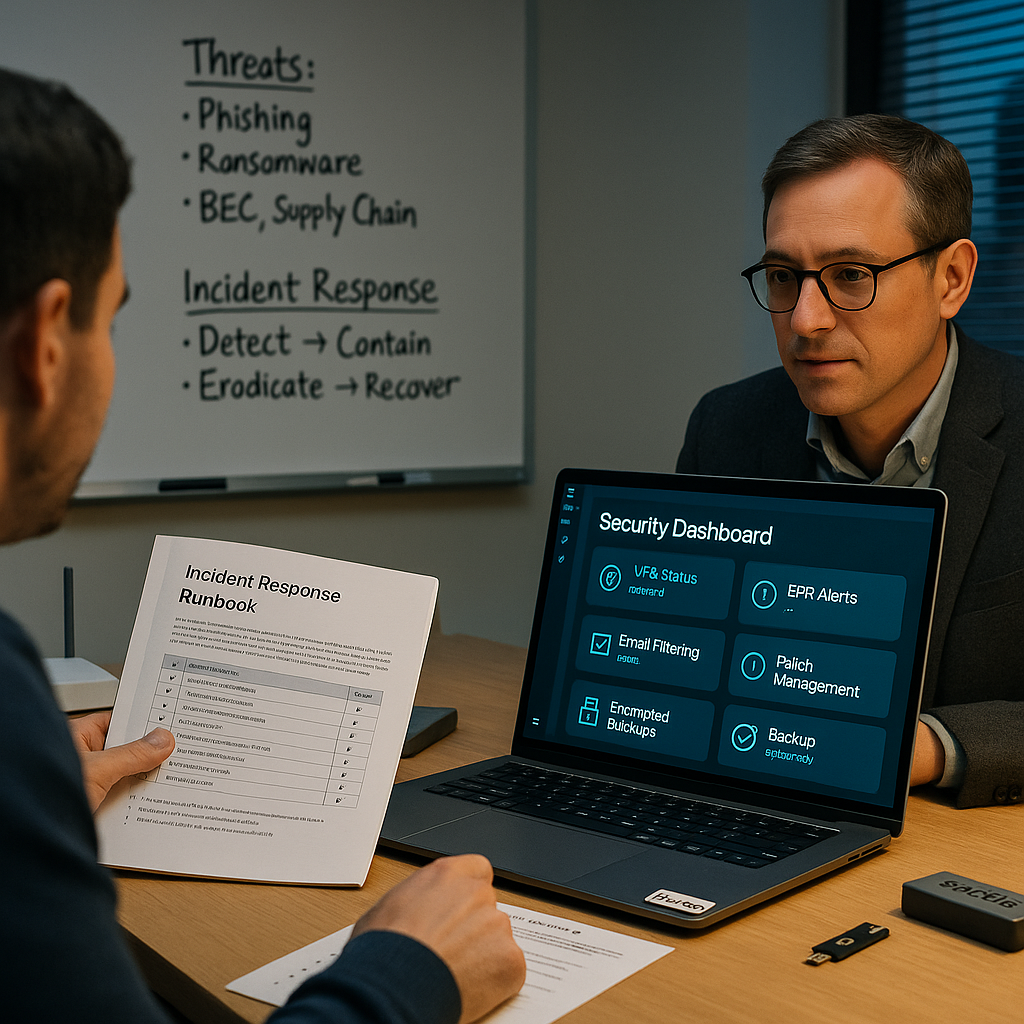
Endpoint Detection and Response (EDR). Pour postes et serveurs, l’EDR offre détection comportementale et isolement. C’est devenu le minimum vital contre les attaques avancées.
Gestion des correctifs. La plupart des intrusions exploitent des failles connues. Un outil de patching automatique assure couverture et traçabilité.
Sauvegarde et continuité. Des sauvegardes immuables et des tests réguliers de restauration neutralisent le ransomware comme levier de chantage.
Sécurité des e‑mails. Un filtre anti‑phishing associé à SPF, DKIM et DMARC réduit le vecteur initial le plus courant.
Gestion des mots de passe. Un gestionnaire centralisé et partagé limite le réemploi et facilite les audits.
Réseau et VPN moderne. Le VPN reste utile, mais une approche Zero Trust apporte un contrôle granulaire et limite les déplacements latéraux.
SIEM ou logs managés. En mode cloud ou managé, un SIEM fournit corrélation et alertes sans effectifs dédiés importants.
Visibilité cloud. Avec des services cloud, un CASB ou un CSPM évite les erreurs de configuration flagrantes.
Clés d’intégration et d’usage
Interopérabilité. Les outils doivent échanger alertes et journaux. Sans intégration, les angles morts et le travail manuel se multiplient.
Simplicité d’usage. Un beau tableau de bord ne sert à rien si les procédures ne sont pas comprises. Privilégier une interface claire limite les erreurs humaines.
Automatisation. Des playbooks simples pour les incidents récurrents font gagner du temps et réduisent les erreurs dans les premières heures critiques.
Maintenance et mises à jour. Un outil à maintenance lourde devient un fardeau. Le mode managé ou SaaS est souvent le meilleur compromis pour une PME.
Facteurs déterminants
Coût total de possession. Au‑delà du prix d’achat, compter licences, intégration, formation et maintenance. Le critère clé est le rapport coût/réduction de risque.
Conformité et confidentialité. Les exigences réglementaires et clients guident les choix de chiffrement et de rétention des données.
Évolutivité. L’outil doit accompagner la croissance. Un déploiement rapide et modulaire évite des remplacements coûteux.
Support et SLA. Pour une PME, un support réactif vaut souvent plus que des fonctions avancées difficilement exploitables.
Scénario d’incident
Phase 1 : vecteur initial. Un salarié reçoit un e‑mail qui semble provenir de la comptabilité et clique sur un lien. Le message passe le filtre mais contient une charge utile polymorphe.
Phase 2 : détection. L’EDR signale un comportement anormal : exécution d’une application inconnue et accès non autorisé à un dossier partagé.
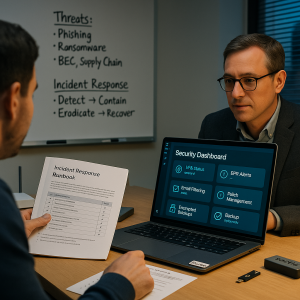
Phase 3 : confinement. Le MSSP ou l’administrateur déclenche l’automatisation : isolement du poste, révocation des sessions via l’IAM et rotation des identifiants sensibles.
Phase 4 : investigation. Les journaux centralisés du SIEM et les instantanés de sauvegarde sont analysés. On mesure l’ampleur de la compromission et on identifie les fichiers chiffrés ou exfiltrés.
Phase 5 : restauration et apprentissage. Les données saines sont restaurées depuis des sauvegardes immuables. Un rapport liste les lacunes : patch manquant, absence de MFA sur un compte critique, formation insuffisante.
Phase 6 : durcissement. Déploiement accéléré des correctifs, renforcement des politiques MFA, playbook anti‑phishing et sessions de sensibilisation ciblées.
Mesures de performance
Le temps moyen de détection (MTTD) et le temps moyen de réponse (MTTR) deviennent des KPI clés. Pour une PME, viser un MTTD inférieur à 24 h et un MTTR en jours, pas en semaines, est réaliste.
Le taux de récupération des données et la fréquence des tests de restauration donnent une preuve objective de résilience. Des sauvegardes non testées ne valent rien.
Risques résiduels et arbitrages
Impossible de tout couvrir. Prioriser selon l’impact métier : pertes financières directes, continuité de service et réputation. Les protections doivent refléter ces priorités.
Le tout‑SaaS réduit la charge d’exploitation mais crée une dépendance fournisseur. Un équilibre entre services managés et contrôles internes est nécessaire.
Conclusion
En 2026, la cybersécurité d’une petite entreprise repose sur une combinaison de logiciels intégrés, de procédures simples et d’un responsable pour orchestrer l’ensemble. Les choix doivent privilégier détection active, gestion des identités, sauvegardes immuables et automatisation de la réponse.
La meilleure stratégie n’est pas la plus coûteuse, mais celle qui réduit le risque métier de façon mesurable, facilite la reprise et transforme un incident potentiel en incident maîtrisé.